Identifique Todos os Dispositivos. Detecte Todos os Sinais.
A API de ID Persistente do Dispositivo fornece ao seu backend um ID persistente do dispositivo para cada visitante, além de sinais de risco em tempo real, como uso de VPN, navegação privada, adulteração do navegador, atividade nas ferramentas de desenvolvedor, automação e verificações de consistência do dispositivo.
Você recebe uma carga útil de API precisa do parceiro tecnológico europeu. Sua equipe controla as regras, pontuação e lógica de negócios.
O que a API de ID persistente do dispositivo oferece a você
ID Persistente do Dispositivo
Reconheça visitantes que retornam antes do login, cadastro ou checkout. Mesmo em ecossistemas fechados como iFrames.
Sinais de Risco em Tempo Real
Detecte VPNs, navegação privada, bots, atividade de ferramentas de desenvolvedor e manipulação de navegador.
Carga útil pronta para o Backend
Envie inteligência estruturada de dispositivo e sessão para seu próprio backend, banco de dados, motor de regras ou modelo de risco.
Suas Regras, Sua Lógica
A Prime AI fornece os sinais. Sua equipe decide se aprova, bloqueia, contesta, revisa ou monitora.
| Identificador | Principal fraqueza | Primeiro Dispositivo de IA Persistente ID + Sinais de Risco |
|---|---|---|
| Cookies, Armazenamento Local & IndexedDB | Pode ser limpo, restrito ou indisponível em alguns contextos de navegador | Reconhecimento persistente no nível do dispositivo |
| Endereço IP | Pode girar, ser compartilhado, mascarado por VPNs | Risco de rede e verificações de consistência do dispositivo |
| ID do cliente conectado | Só funciona após o usuário fazer login | ID do dispositivo persistente antes do login, cadastro ou finalização de compra |
| Endereço de email | Frequentemente aparece muito tarde no processo (checkout ou inscrição), ou simplesmente é evitado como um convidado anônimo | Reconhecimento de sessão anônima anterior |
| Armazenamento Iframe | Pode ser bloqueado ou restringido por navegadores | Camada adicional de inteligência de dispositivo para produtos embutidos |
| ID de Análise | Construído para relatórios, não para decisões de risco | Sinais de risco estruturados para sistemas de backend |
Por que identificadores padrão falham
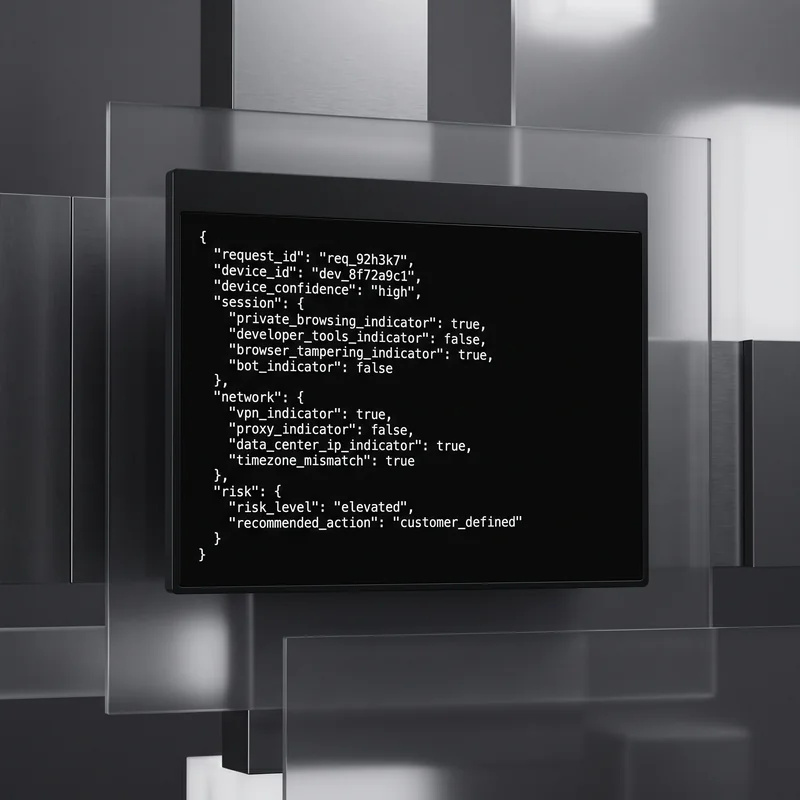
{
  "data": {
    "deviceId": "6d7296ccc6c84201acb700293f1969f6",
    "firstSeen": "2026-10-10T12:19:00+01:00",
    "lastSeen": "2026-10-14T12:15:00+01:00",

    "sessionId": "session_81648",
    "requestId": "request_72975",
    "fingerprintId": "ab13566aabc12881acb700293f196hfk",

    "sessionSignals": {
      "isChromium": verdadeiro,
      "isSafariWebKit": falso,
      "isGecko": falso,
      "isIphone": falso,
      "isAndroid": falso,

      "isVirtualMachine": falso,
      "isBot": falso,
      "isIncognito": falso,
      "developerToolsOn": verdadeiro,

      "isTor": falso,
      "isVpn": falso,
      "isDatacenter": falso,
      "isProxy": falso,

      "browserTamperingIndicator": verdadeiro,
      "automationIndicator": falso,
      "timezoneMismatch": verdadeiro,
      "emailSpamIndicator": falso,

      "ipAddress": "81.1.11.15"
    },

    "browserSignals": {
      "name": "Chrome",
      "version": "155",
      "operatingSystem": "Windows",
      "osVersion": "11",
      "deviceFormat": "desktop"
    },

    "network": {
      "networkName": "Virgin Media",
      "asn": "AS5089",
      "networkCountryCode": "GB"
    },

    "confidence": {
      "score": 0.974861
    },

    "abuse": {
      "score": 0.160659
    }
  },

  "verification": {
    "type": "jwt",
    "token": "Base64-Verification-Token"
  }
}
Exemplo de carga útil da API
ID Persistente do Dispositivo
Gere um identificador de dispositivo estável para ajudar a reconhecer dispositivos que retornam em diferentes sessões.
Isso ajuda seu sistema a entender quando o mesmo dispositivo retorna, mesmo quando identificadores padrão como cookies, endereços IP ou dados de login são limitados.
Útil para:
- Reconhecimento de visitante anônimo
- Detecção de abuso no checkout de convidados
- Detecção de múltiplas contas
- Prevenção de abuso em julgamento
- Detecção de abuso de promoção
- Detecção de retornos em série
Indicadores de Navegação Privada e Anônima
Identifique sessões onde o modo de privacidade do navegador ou restrições de armazenamento podem limitar o rastreamento padrão.
A navegação privada nem sempre é suspeita, mas se torna valiosa quando combinada com outros sinais, como o uso de VPN, criação repetida de contas, pagamentos falhos ou comportamento incomum no checkout.
Útil para:
- Monitoramento anônimo de sessão
- Pontuação de risco
- Prevenção de abuso em julgamento
- Detecção de abuso de conta
- Enriquecimento de risco no checkout
Ferramentas de Desenvolvedor e Sinais de Manipulação do Navegador
Detecte sinais técnicos que possam indicar manipulação de navegador, spoofing ou comportamento incomum do agente do usuário.
Isso ajuda sua equipe a identificar sessões onde o ambiente do navegador não corresponde ao comportamento normal do cliente.
Útil para:
- Sistemas anti-abuso
- Detecção de bot
- Prevenção de raspagem
- Monitoramento de fraude em pagamentos
- Sinalização de sessão de alto risco
Sinais de Bot e Automação
Identifique o tráfego que pode ser gerado por navegadores sem cabeçalho, scripts ou ferramentas automatizadas.
A API de ID Persistente do Dispositivo ajuda seu backend a distinguir entre usuários normais e sessões que apresentam sinais de automação.
Útil para:
- Prevenção de contas falsas
- Detecção de preenchimento de credenciais
- Detecção de raspagem
- Detecção de abuso no checkout
- Prevenção de abuso de inventário
- Prevenção de spam em formulários
Sinais VPN
Identifique sessões que usam VPNs comerciais, redes de data center ou outras conexões de rede potencialmente de maior risco.
O uso de VPN não é automaticamente suspeito, mas pode reforçar sua avaliação de risco quando combinado com a criação repetida de contas, navegação privada, automação ou comportamento incomum em transações.
Útil para:
- Detecção de múltiplas contas
- Prevenção ao abuso de bônus e promoções
- Enriquecimento de risco de pagamento
- Monitoramento de invasão de contas
- Verificações de localização e elegibilidade
Verificações de Consistência do Dispositivo
Compare dispositivos, navegador, rede e sinais de sessão para identificar inconsistências.
Isso pode ajudar a detectar spoofing, ambientes de navegador anormais, ferramentas anti-detect ou sessões em que os dados relatados do navegador não estão alinhados com o comportamento esperado.
Útil para:
- Pontuação de risco
- Verificações de autenticação
- Confiança e segurança no mercado
- Monitoramento de sessão suspeita
- Modelos personalizados de fraude
Dispositivo central e sinais de sessão
| Indústria | Problema | Como a API de ID persistente do dispositivo ajuda |
|---|---|---|
| Comércio eletrônico | Abuso do checkout de convidados, retornadores em série, abuso de promoção | Vincula sessões anônimas e dispositivos antes do checkout |
| Aplicativos Shopify | Identidade limitada do cliente antes do login ou compra | Adiciona camada persistente de inteligência do dispositivo |
| SaaS Incorporado | Armazenamento de Iframe e limitações de cookies de terceiros | Suporta continuidade de identidade para ferramentas embutidas |
| Mercados | Contas falsas, vendedores duplicados, abuso do comprador | Detecta o uso repetido do dispositivo entre contas |
| Fintech | Onboarding suspeito, risco de pagamento, múltiplas contas | Enriquece a pontuação de risco com sinais de dispositivo e rede |
| Jogos / apostas | Abuso de bônus, cultivo de contas, uso de VPN | Detecta dispositivos repetidos, VPNs e automação |
| SaaS | Abuso de teste, compartilhamento de conta, inscrições por bot | Reconheça dispositivos retornando além de cookies e emails |
| Paywalls | Acesso gratuito repetido ou exploração de teste | Adiciona continuidade no nível do dispositivo além dos cookies |
Onde a API de ID persistente do dispositivo pode ser usada
Identidade contínua incorporada do SaaS
Ajude widgets SaaS e ferramentas de terceiros a reconhecer dispositivos que retornam mesmo quando cookies baseados em iframe ou armazenamento estão restritos.
Útil para aplicativos instalados em Shopify, WooCommerce, BigCommerce, Magento / Adobe Commerce e sites personalizados.
Prevenção de abuso de paywall e trial
Reconheça dispositivos que retornam tentando acessar testes gratuitos repetidos, ofertas introdutórias ou conteúdo restrito.
Em vez de confiar apenas em email, cookies ou endereço IP, seu backend pode usar inteligência de dispositivo persistente como uma camada de risco adicional.
Detecção de múltiplas contas
Reconheça quando várias contas parecem estar conectadas ao mesmo dispositivo.
Isso é útil para mercados, plataformas SaaS, produtos fintech, plataformas de jogos e negócios de comércio eletrônico.
Detecção de abuso no checkout de convidados
Detecte quando o mesmo dispositivo usa repetidamente o checkout como visitante com diferentes endereços de e-mail, nomes ou detalhes de envio.
Isso é especialmente útil para lojas de comércio eletrônico onde contas de clientes são opcionais e muitas compras acontecem sem login.
Detecção de abuso de retorno e reembolso em série
Identifique dispositivos repetidamente vinculados a comportamentos de reembolso excessivo.
Os varejistas podem usar a API de ID persistente do dispositivo para relacionar padrões suspeitos entre compras como visitante, diferentes endereços de e-mail e várias contas de clientes.
Prevenção de abuso de promoções e descontos
Detecte dispositivos que tentam repetidamente usar descontos de primeira ordem, ofertas de indicação, códigos de boas-vindas ou campanhas promocionais em várias identidades.
Enriquecimento de risco de pagamento e finalização de compra
Envie inteligência do dispositivo para a lógica de risco de pagamento antes de aceitar um pedido.
Por exemplo, seu backend pode tratar uma sessão de maneira diferente quando uma conta nova, o uso de VPN, a navegação privada e a adulteração do navegador (painel do desenvolvedor aberto) ocorrem juntos.
Proteção contra bots e raspagem
Detecte sinais de automação antes que os bots alcancem fluxos de trabalho sensíveis, como login, registro, finalização de compra, páginas de inventário ou formulários.
Seu sistema pode então decidir se bloqueia, desafia, limita a taxa ou monitora a sessão.
CASOS DE USO
Funciona em locais onde o rastreamento baseado em iframe é limitado.
Muitos produtos SaaS e widgets incorporados funcionam dentro de sites de terceiros usando scripts ou iframes.
Isso cria um problema de identidade.
Os navegadores estão restringindo cada vez mais os cookies de terceiros e o armazenamento entre sites, especialmente em contextos de terceiros incorporados. O MDN explica que documentos entre sites incorporados podem precisar verificar se eles têm acesso a cookies de terceiros e estado não particionado antes de ler ou escrever cookies.
A API de ID de Dispositivo Persistente oferece aos produtos incorporados uma camada adicional de inteligência de dispositivo.
Em vez de confiar apenas em cookies de terceiros, armazenamento de iframe ou identificadores de navegador local, seu backend pode receber uma carga de sinal de dispositivo e sessão que suporta um reconhecimento de visitante mais confiável e análise de risco.
Isso é útil para:
- Widgets incorporados de comércio eletrônico
- Widgets de pesquisa visual
- Plataformas de avaliação
- Plataformas de fidelidade
- Ferramentas de indicação e afiliados
- Widgets de Paywall
- Ferramentas de finanças incorporadas
- Ferramentas de fraude e risco
- Produtos SaaS instalados em diversos sites de comerciantes
A API de ID Persistente do Dispositivo ajuda seu produto a manter uma maior continuidade de identidade quando o armazenamento padrão do navegador é restrito.
Como Funciona
Adicione o Script
Instale o script leve do Prime AI no seu site, aplicativo ou widget incorporado.
Avaliar Dispositivo
O script avalia instantaneamente o dispositivo, o contexto da sessão e o caminho da rede sem impactar os tempos de carregamento.
Receber Carga Útil
Seu backend recebe uma carga útil JSON estruturada contendo um ID de dispositivo persistente e indicadores de risco em tempo real.
Preços
Caixa de areia
Teste a latência, o formato da carga útil e a precisão do sinal no seu próprio site.
- 5.000 chamadas de API
- ID Persistente do Dispositivo
- Navegação anônima e privada
- Detecção de ferramentas para desenvolvedores
- VPN, TOR e IP de data center
- Sinais de bots e automação
- Sinais do mecanismo do navegador e do dispositivo
- Pontuação de risco, confiança e carga útil assinada
As chaves são emitidas após uma breve análise para que possamos proteger a infraestrutura. O prazo de atendimento típico é de um dia útil.
Solicitar AcessoIniciante
Identidade de dispositivo ao vivo para um checkpoint em um site em crescimento.
- 50.000 chamadas de API incluídas
- Excedente £1,80 / 1.000 chamadas
- Tudo no Sandbox
- Payload assinado de produção
- Suporte por e-mail
- Sinais do roadmap incluídos quando forem lançados
Ideal para um único formulário de cadastro, finalização de compra ou promoção.
Compre agoraCrescimento
Workflows de permissão e bloqueio em grande volume para equipes que já estão combatendo a criação de múltiplas contas.
- 250.000 chamadas de API incluídas
- Excedente: £1,20 / 1.000 chamadas
- Tudo no Starter
- Permitir/bloquear IDs de dispositivos via API
- Importar listas de dispositivos confiáveis ou bloqueados
- Registro de eventos dos últimos 30 dias via API
- Sinais do roadmap incluídos quando forem lançados
Mais barato que o Starter quando você ultrapassa cerca de 140.000 chamadas, e o plano que realmente consegue bloquear um dispositivo conhecido.
Compre agoraEscala
Volume, histórico e um gráfico de dispositivos para equipes de confiança e segurança.
- 2.000.000 de chamadas de API incluídas
- Excedente personalizado a partir de £0,60 / 1.000
- Tudo em Crescimento
- Histórico do dispositivo dos últimos 12 meses
- Contas vinculadas e linha do tempo de eventos
- Webhooks e faturamento de faturas
- Suporte nomeado do Slack
Para marketplaces, iGaming, testes de SaaS em larga escala e plataformas integradas.
Fale conoscoPerguntas Frequentes
Você fornece um motor de decisão de fraude?
Não. A API de ID Persistente do Dispositivo é uma camada de dados, não um mecanismo de decisão antifraude de caixa-preta.
Nós fornecemos inteligência de dispositivo e sinais de risco via API. Seu sistema interno decide qual ação tomar.
Você pode usar nossos sinais para bloquear, contestar, revisar, aprovar, limitar a taxa, enriquecer uma pontuação de risco ou simplesmente monitorar padrões suspeitos.
Isso pode detectar bots?
A API de ID Persistente do Dispositivo pode fornecer sinais de automação e do ambiente do navegador que ajudam seu sistema a identificar tráfego gerado por scripts, navegadores headless ou outros ambientes de navegação fora do padrão.
Seu sistema pode então decidir se bloqueia, desafia, limita a taxa ou monitora a sessão.
Isso pode ajudar ferramentas SaaS incorporadas rodando dentro de iframes?
Sim. Ferramentas incorporadas podem ter dificuldades com a continuidade da identidade porque os navegadores podem restringir cookies de terceiros e armazenamento entre sites.
A API de ID persistente do dispositivo oferece uma camada adicional de inteligência do dispositivo que pode contribuir para o reconhecimento e a análise de riscos, mesmo quando o armazenamento baseado em iframe é limitado.
Isso pode ajudar com multi-contas?
Sim. Um ID de dispositivo persistente pode ajudar a identificar quando várias contas parecem estar conectadas ao mesmo dispositivo.
Isso é útil para detectar abuso de testes, abuso de promoções, contas falsas, comportamento repetido de checkout de convidados e abuso de políticas no nível da conta.
Isso pode detectar navegação anônima ou privada?
O Prime AI pode fornecer indicadores que sugerem quando uma sessão pode estar usando navegação privada ou condições de armazenamento restritas.
A navegação privada por si só não significa que o usuário é suspeito. Ela se torna mais útil quando combinada com outros sinais, como o uso de VPN, criação repetida de contas, falhas nos pagamentos ou indicadores de automação.
Isso pode funcionar para lojas Shopify?
Sim. As lojas Shopify geralmente permitem o checkout de convidados ou contas de clientes opcionais, o que significa que o comerciante pode não ter um ID de Cliente Atribuído confiável antes do checkout.
A API de ID Persistente do Dispositivo pode ajudar os comerciantes a reconhecer dispositivos recorrentes mais cedo na jornada de compra e aprimorar a lógica de risco antes da conclusão do pedido.
O Shopify sempre usa o checkout como convidado?
Não. O Shopify suporta diferentes configurações de contas de clientes. As contas de clientes podem ser desativadas, opcionais ou obrigatórias. Quando as contas são opcionais, os clientes podem fazer login ou finalizar a compra como convidados.
O ponto chave é que muitas jornadas de e-commerce permanecem anônimas até tarde no fluxo de finalização de compra.
Isso é uma substituição para os cookies?
Não. Deve ser tratado como uma camada adicional de identidade e risco.
Os cookies ainda podem ser úteis, mas nem sempre são confiáveis. A API de ID persistente do dispositivo adiciona informações persistentes sobre dispositivos e sessões, que podem dar suporte à lógica do seu backend quando cookies, endereços IP ou IDs de login não são suficientes.
Isso pode detectar VPNs?
Sim. A API de ID Persistente do Dispositivo pode fornecer indicadores de risco de VPN e de rede.
Esses sinais podem ajudar seu backend a entender se uma sessão vem de tráfego residencial normal, tráfego móvel, um IP de centro de dados, uma VPN comercial ou outro ambiente de rede de maior risco.
Isso pode ajudar a detectar retornadores seriais?
Sim. A API de ID persistente de dispositivo pode ajudar a identificar quando o mesmo dispositivo está repetidamente associado a comportamentos com muitos reembolsos ou devoluções.
Varejistas e portais de reembolso podem associar atividades realizadas em compras como visitante, com novos endereços de e-mail e em várias contas de cliente. Em seguida, o varejista decide se monitora, analisa ou restringe a atividade identificada.
Isso vai deixar meu site ou aplicativo mais lento?
A API de ID de dispositivo persistente foi projetada para ser leve e adequada para uso em tempo real.
Ele é executado em segundo plano e retorna informações do dispositivo e da sessão que seu backend pode usar dentro de seus próprios fluxos de trabalho em milissegundos.
Eu preciso usar o seu painel de controle ou regras?
Não. A API de ID Persistente do Dispositivo foi criada para equipes que querem controlar sua própria lógica.
Você pode consumir a carga útil da API diretamente dentro do seu próprio backend, banco de dados, motor de risco, fluxo de autenticação ou sistema de análise.
Você terá acesso ao painel para ver a contagem de cada sinal.
Isso está em conformidade com o GDPR?
A Prime AI fornece inteligência de dispositivo e sessão para casos de uso legítimos de segurança, prevenção de fraude, gerenciamento de risco e prevenção de abuso, em conformidade com o GDPR.
Os clientes são responsáveis por configurar seus próprios avisos de privacidade, fluxos de consentimento, períodos de retenção e base legal de acordo com sua jurisdição e caso de uso específico.